 Инструмент Дня
Ситуация знакомая: сайт «не открывается», а у коллеги по другому провайдеру — открывается. Или интернет «как будто есть», но страницы грузятся по пять секунд. В половине таких случаев виноват не сайт и не канал, а DNS — служба, которая превращает имя сайта в IP-адрес. Провайдерский резолвер может тормозить, кэшировать кривые ответы или «зеркалить» домены. Замена его на публичный резолвер — одна из самых дешёвых настроек, которая заметно меняет ощущение от интернета.
Разберём, что вообще делает резолвер, чем отличаются главные публичные варианты и в каком случае менять настройки не стоит.
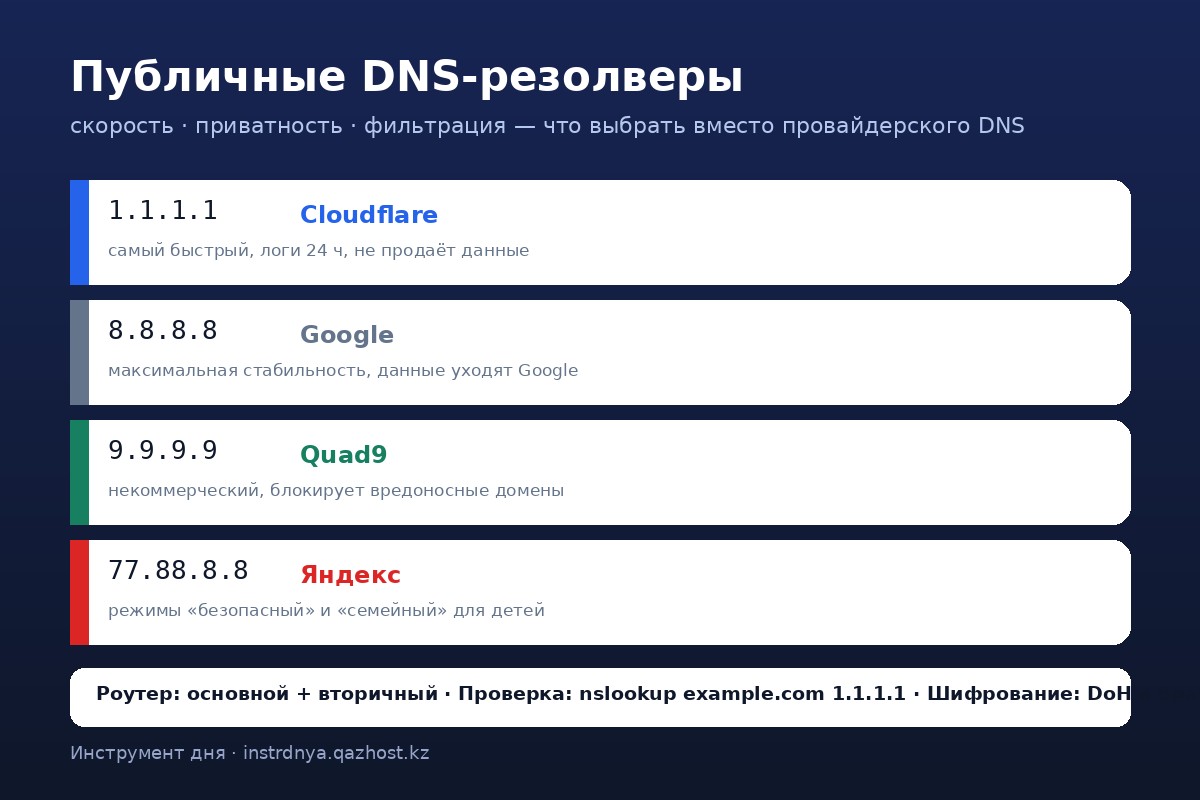
Cloudflare 1.1.1.1 — самый быстрый и самый «приватный» из больших (обещание не продавать данные, логи за 24 часа). Google 8.8.8.8 — самый распространённый и стабильный, но данные уходят Google. Quad9 9.9.9.9 — блокирует известные вредоносные домены. Яндекс 77.88.8.8 — с «безопасным режимом» для семей с детьми.
Что делает DNS-резолвер
Когда вы открываете example.com, браузер сначала спрашивает у резолвера: «какой у него адрес?». Резолвер либо отвечает из кэша (мгновенно), либо идёт по цепочке к корневым и авторитативным серверам. Каждый такой запрос — время: если провайдерский резолвер отвечает за 200 мс вместо 10, каждая новая страница «подвисает». Плюс резолвер видит все ваши домены — это фактически список сайтов, которые вы посещаете.
Прописать другой резолвер можно тремя уровнями: на роутере (лучший вариант — покрывает все устройства дома), на компьютере в настройках сети и в браузере (DoH). Уровни перекрывают друг друга: браузерный DoH сильнее системных настроек.
Главные публичные резолверы
Cloudflare 1.1.1.1 (вторичный 1.0.0.1). Позиционируется как самый быстрый и самый бережливый к данным: в отличие от конкурентов обещание не продавать данные рекламным сетям и чистить логи за 24 часа. Хорош в том числе в Казахстане и Азии — узлы Cloudflare стоят почти в каждом регионе. Есть семейство с фильтрацией: 1.1.1.2 (малваре), 1.1.1.3 (малваре + «взрослый» контент).
Google 8.8.8.8 (вторичный 8.8.4.4). Самый старый публичный резолвер, максимальная стабильность и почти идеальный uptime. Минус прозрачен: запросы идут в Google, и в теории они завязаны на его экосистему. Если это беспокоит — берите Cloudflare или Quad9.
Quad9 9.9.9.9. Некоммерческий проект (фонды IBM и Global Cyber Alliance). Главная фича — блокировка доменов из баз угроз: фишинговые и вредоносные сайты просто не резолвятся. Скорость средняя, зато это «резолвер по умолчанию» для тех, кто ставит безопасность выше скорости.
Яндекс DNS 77.88.8.8. Три режима: базовый, «безопасный» (блок вирусов) и «семейный» (плюс фильтр взрослого контента). Логичен для домашних сетей с детьми; за пределами РФ/CIS узлов меньше, скорость за рубежом ниже конкурентов.
Для сравнения скорости в вашем конкретном месте пригодятся утилиты вроде dnsmasq-бенчмарков или GRC DNS Benchmark (Windows): они прогоняют один и тот же список доменов через все резолверы и показывают, кто быстрее именно у вас. Разница между «лучшим в мире» и «лучшим у вас» бывает двукратной.
Отдельный случай — привязка DNS к VPN и прокси: если вы пользуетесь VPN, запросы обязаны идти через туннель, иначе включается «утечка DNS» — сайт резолвится у провайдера, и он видит, куда вы ходите, даже при включённом туннеле. Проверка на утечку есть на dnsleaktest.com: если в списке серверов виден ваш провайдер, туннель настроен неправильно. Хорошая новость: почти все приличные VPN-клиенты перехватывают DNS сами, проверить всё равно стоит.
Как поменять: роутер и DoH
На роутере настройки ищутся в разделе WAN/Internet → DNS. Впишите два адреса: основной и вторичный (вторичный нужен обязательно — без него при недоступности первого интернета «нет» целиком). Важный нюанс: некоторые провайдеры навязывают свой DNS перехватом 53-го порта (перенаправляют любой DNS-запрос на свой сервер). Проверка: nslookup example.com 1.1.1.1 — если ответ идёт от адреса провайдера, перехват есть.
Современный обход — DoH (DNS over HTTPS): запросы идут в зашифрованном HTTPS-потоке и провайдер их не видит и не перехватывает. Включается одной галочкой в Firefox/Chrome («Use secure DNS» → Custom → https://cloudflare-dns.com/dns-query) или в настройках Windows 11/Android 9+. Для всего дома на уровне роутера DoH умеют OpenWrt, MikroTik (RouterOS 7) и свежие прошивки ASUS/Kinetic.
# быстрая проверка, кто отвечает на DNS-запросы
nslookup example.com 1.1.1.1
# сравнение скорости двух резолверов
time nslookup wikipedia.org 1.1.1.1
time nslookup wikipedia.org 8.8.8.8
Когда публичный DNS — не решение
Если сайт блокируется на уровне ТСПУ/реестра — резолвер не поможет: блокировка работает по IP и не зависит от того, кто отвечает на запрос имени. И наоборот: «зеркала» по DNS-блокировке провайдера публичный резолвер обходит — потому и советы «пропишите 8.8.8.8» работают в части случаев.
Если у вас корпоративная сеть — смена DNS может отрезать вас от внутренних имён (git.company.local и прочие), которые резолвятся только корпоративным сервером. На рабочем ноутбуке настройки менять нельзя — сначала спросите у админа.
Если проблемы с конкретным сайтом — сначала проверьте ping и tracert: если IP отвечает, а сайт не открывается, проблема может быть в HTTPS/CDN, а не в DNS.
Как понять, что DNS тормозит
Прежде чем менять что-то, измерьте. Команда time nslookup wikipedia.org показывает время ответа резолвера; повторите её три-четыре раза — первый ответ может идти из кэша и быть обманчиво быстрым. Если ответы стабильно больше 100–150 мс, резолвер медленный для вас. Второй симптом — «висящие» первые секунды загрузки новых сайтов: страница открылась, картинки и шрифты с чужих доменов догружаются долго — это как раз цепочки DNS-запросов по каждому домену.
Третий симптом — странные ответы: рекламная страница вместо несуществующего домена (NXDOMAIN подменяется редиректом на страницу провайдера — это называется DNS hijacking «для показа рекламы»). Публичные резолверы такую подмену не делают.
Резолвер и приватность: что реально видно
Резолвер видит каждый домен, который вы открываете, — но не содержимое трафика (HTTPS шифрует данные). Провайдер видит то же самое плюс ваш реальный адрес и привязку к договору — «сменить DNS ради анонимности» бессмысленно: провайдер по-прежнему знает, что вы общаетесь с Cloudflare. Реальный выигрыш приватности даёт только DoH/DoT (запросы зашифрованы от локальной сети) в связке с осознанием, что теперь их видит выбранный вами резолвер — вопрос лишь в том, кому вы больше доверяете.
Для чувствительных задач есть отдельный уровень — резолверы через Tor или ODoH (обфусцированный DoH у Cloudflare), где резолвер не видит ваш IP. Это уже нишевая настройка: для повседневной работы достаточно DoH + честной политики логов.
Чего делать не стоит
Брать резолвер из случайной статьи 2015 года. Умершие или «полуприватные» резолверы встречаются до сих пор, а некоторые «быстрые DNS» из старых списков — это рекламные сервисы, встраивающие рекламу в ответы.
Ставить 1.1.1.3 (с фильтрацией) на весь роутер «для скорости». Фильтрующие варианты блокируют и легитимные домены (загрузчики, зеркала) — если что-то перестанет открываться, вспомните, что вы сами включили фильтр.
Забывать про вторичный адрес. Один резолвер без запасного — это одна точка отказа: упал — упал весь интернет.
Итог
Публичный резолвер — не «магия ускорения», а замена тормозящего или излишне любопытного провайдерского DNS на быстрый и предсказуемый. Стартовый рецепт: 1.1.1.1 + 1.0.0.1 на роутере, DoH в браузере для чувствительных задач, Quad9 для тех, кто хочет блокировку угроз на уровне DNS. Настройка на 10 минут, а «страницы грузятся по пять секунд» лечится чаще, чем кажется.