 Инструмент Дня
Письмо от «банка»: «Ваш аккаунт заблокирован, подтвердите данные в течение 24 часов». Ссылка ведёт на страницу, неотличимую от настоящей: тот же логотип, те же поля для логина и пароля. Единственная мелочь, которая выдаёт подделку, — адрес в строке браузера: sberbank.secure-login-verify.com вместо sberbank.ru. Фишинг до сих пор работает не потому, что подделки стали хитрее, а потому, что люди принимают решения за три секунды. Разберём, как растянуть эти три секунды до минуты проверки.
Социальная инженерия — родительская категория: фишинг, телефонные звонки «из техподдержки», сообщения «от директора» в мессенджере. Общее у всех атак одно — они атакуют не компьютер, а человека. Антивирус тут бессилен: вредоносной программы может не быть вовсе, вы просто сами вводите пароль на чужом сайте.
Главный признак подделки — домен ссылки, а не дизайн письма. Читайте домен справа налево: важно то, что стоит перед первым слешем и перед последней точкой. Срочность и запрос пароля/кода — повод остановиться. Настоящие организации никогда не просят пароль, код из SMS или оплату переводом на карту «физлица».
Поддельный домен: как читать адрес
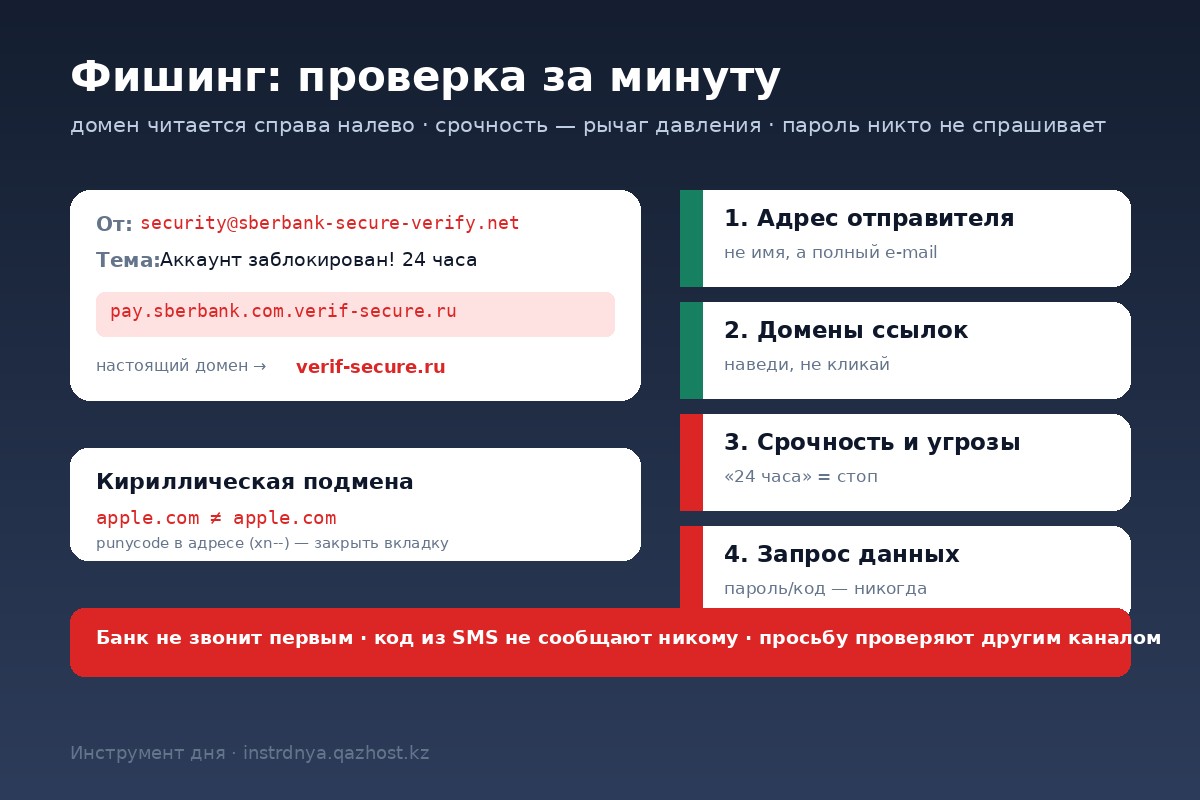
Домен читается справа налево, и значимость каждой части уменьшается слева направо. В адресе pay.sberbank.com.verif-secure.ru настоящим доменом является всё, что перед первым слешем, а его «ядро» — verif-secure.ru. Всё, что левее ядра (pay.sberbank.com), — просто subdomain на чужом сервере, который злоумышленник назвал как хотел. Это самая частая маскировка, и она обманывает даже внимательных.
Второй приём — замены символов и «похожие» домены: rn вместо m (sberbank → sberbank, но r-n), 0 вместо o, кириллическая «а» в латинском адресе. Браузеры показывают punycode для смешанных алфавитов (xn-- в начале) — если видите его в адресе известного сайта, закрывайте вкладку.
Третья маскировка — сокращалки и «пересадочные» ссылки: bit.ly, t.me/переходы, «скачать файл» на стороннем файлообменнике, когда письмо якобы от коллеги. Наведите курсор на ссылку (на телефоне — долгое нажатие) и посмотрите реальный адрес до клика.
whois домен или who.is) показывает дату регистрации. Домен, созданный три дня назад «от имени» банка с 20-летней историей, — стопроцентная подделка.Письмо: четыре проверки за минуту
1. Адрес отправителя, а не имя. Поле «от кого» в почтовом клиенте показывает имя — его подделывает любой. Разверните адрес целиком: security@sberbank-security-alerts.net говорит сам за себя. Официальные рассылки идут с доменов организации, и да — подделать отправителя технически можно (SPF/DKIM помогают фильтрам, но не всегда), поэтому адрес — признак необходимый, но не достаточный.
2. Ссылки внутри письма. Не кликайте — наведите. Сравните домен ссылки с доменом отправителя. Не совпадает или сокращалка — стоп.
3. Тон письма. Срочность («24 часа», «последнее предупреждение», «немедленно»), угрозы блокировки, просьба не рассказывать коллегам — это стандартные рычаги давления. Настоящие уведомления не мешают вам подумать.
4. Запрашиваемые данные. Пароль, код из SMS, номер карты целиком, CVV — легитимный сервис это не спрашивает ни в письме, ни по телефону. Просьба «проверьте, дошли ли деньги, переведите на эту карту» из письма «клиента» — классика схемы с предоплатой.
Если письмо якобы от знакомого человека или коллеги и просит что-то нестандартное (купить карты оплаты, отправить файлы, срочно оплатить счёт с новыми реквизитами) — проверьте вторым каналом: позвоните по известному номеру, напишите в другой мессенджер. Правило «не по тому каналу, что пришла просьба» ломает почти все такие атаки.
Созвон и мессенджер: те же рычаги
«Служба безопасности банка» звонит первой и просит «подтвердить операцию». Знайте: банк не звонит первым по подозрительным операциям с требованием кодов. Положите трубку и перезвоните сами по номеру с карты или с официального сайта — не по номеру, который диктует звонящий.
В мессенджерах атака выглядит как «директор» с нового аккаунта: аватар тот же, просит срочно оплатить счёт или прислать базу клиентов. Проверка одна — голосовой звонок или вопрос, ответ на который знает только настоящий человек. Поддельные аккаунты обычно торопятся и раздражаются от проверки — это тоже маркер.
Отдельный класс — «друзья» в WhatsApp/Telegram с международного номера и обращением «прости, что пишу не с основного». Сценарий всегда один: сначала диалог, потом деньги. Не продолжайте переписку — заблокируйте.
Технический минимум для своего сайта и почты
Если у вас свой домен (почта, сайт), поставьте три бесплатные DNS-записи, которые мешают подделывать вас: SPF (список серверов, которым разрешено отправлять почту от вашего домена), DKIM (подпись писем) и DMARC (политика: что делать с письмами, не прошедшими проверку). Даже простая DMARC-запись v=DMARC1; p=reject резко снижает шанс, что от вашего имени кто-то напишет вашим же клиентам.
Для своих пользователей и сотрудников работает процедурный минимум: никаких переходов по ссылкам из писем «банка» — набирать адрес руками или из закладок; двухфакторная аутентификация везде, где есть (приложение-аутентификатор, не SMS); отдельные пароли для почты и для всего остального. Менеджер паролей закрывает ещё одну дыру: он не автозаполнит пароль на поддельном домене — несовпадение адреса само подсветит подделку.
Отдельная история — фейковые «поддержки» в мессенджерах, которые сами находят вас под постом о проблеме: «Здравствуйте, я вижу у вас ошибку, пришлите логин и пароль — проверим». Службы поддержки никогда не пишут первыми и никогда не запрашивают пароль. Ссылка на «страницу проверки» из такого диалога проверяется теми же правилами, что и письмо: домен справа налево, дата регистрации в whois, никаких вводов пароля.
Чего делать не стоит
Проверять «подлинность» письма, отвечая на него. Ответ уходит злоумышленнику и подтверждает, что адрес живой.
Вводить пароль, чтобы «просто посмотреть, что там». Фишинговая страница не показывает ошибку — она сохраняет пароль и показывает баннер «сервис временно недоступен». К моменту, когда вы спохватились, пароль уже сменён.
Считать, что фишинг «для бабушек». Самые дорогие инциденты в компаниях начинались с письма «от CEO» бухгалтеру. Чем больше у человека полномочий, тем ценнее он как цель.
Сообщать код из SMS «сотруднику банка». Код из SMS — это ключ от вашего аккаунта в этот момент. Любой, кто его просит, — мошенник, без исключений.
Если уже кликнули и ввели пароль
Ситуация неприятная, но не безнадёжная — действовать нужно в первые минуты:
1. Смените пароль на настоящем сайте — не через ссылку из письма. Если тот же пароль используется где-то ещё, смените его везде — в первую очередь на почте.
2. Проверьте почту на подозрительные правила: автофорвардинг на чужой адрес и фильтры, прячущие письма от вас («удалить письма от банка») — мошенники любят ставить их, чтобы вы не увидели уведомлений о смене пароля.
3. Завершите активные сессии в настройках аккаунта и включите двухфакторную аутентификацию, если её не было.
4. Предупредите контакты, если с вашей почты или мессенджера уже что-то разослано — короткое «меня взломали, не отвечайте на письма за сегодня» экономит нервы всем.
5. Если ушли деньги — сразу звонок в банк по номеру с карты: отменить перевод реально в первые часы, дальше шанс тает. И заявление в полицию: без него банк не запустит процедуру оспаривания.
Итог
Фишинг не взламывает технику — он торопит человека. Противоядие стоит ноль: читать домен справа налево, проверять адрес отправителя и ссылки до клика, отвечать на нестандартные просьбы через другой канал и никогда не сообщать пароли и коды. Одна минута проверки против одного взломанного аккаунта — лучшая сделка в информационной безопасности.