 Инструмент Дня
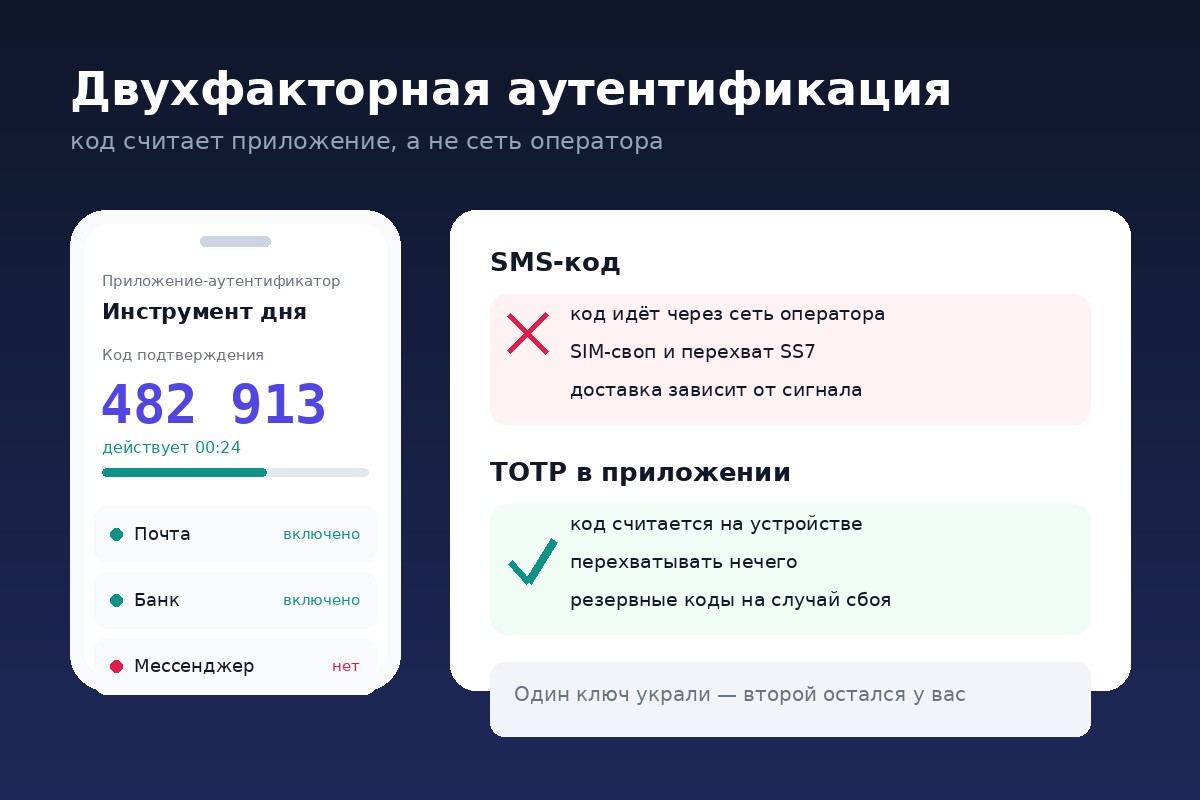
Двухфакторная аутентификация в SMS — это замок, ключ от которого лежит у чужого человека: код приходит через сеть оператора, а сеть можно обмануть. TOTP-аутентификатор генерирует код на вашем устройстве и никуда его не отправляет. Переход с SMS на аутентификатор занимает один вечер и закрывает целый класс атак.
TOTP — это шестизначный код, который приложение считает по секретному ключу и времени. Код живёт 30 секунд, хранится только у вас, SMS не нужен. Переводить стоит сначала самые ценные аккаунты: почту, Google/Apple, банк, хостинг, домены.
- Подойдёт: всем, у кого второй фактор включён через SMS или не включён вовсе.
- Инструменты: Google Authenticator, Aegis (Android), 2FAS, Raivo (iOS) — бесплатно.
Почему SMS-код — не защита, а приманка
Слабое место SMS не в телефоне, а в пути сообщения. Код проходит через инфраструктуру оператора, и есть три проверенных способа его забрать без доступа к вашему телефону:
- SIM swap. Мошенник с копией паспорта или через инсайдера перевязывает ваш номер на свою SIM. Все SMS — включая банковские — теперь у него.
- SS7-атаки. Уязвимости в межоператорской системе сигнализации позволяют перехватывать SMS и звонки удалённо. Так делают специализированные группы, но инструмент существует.
- Фишинг в реальном времени. Жертве присылают фейковую страницу, она вводит пароль и код из SMS, а скрипт мгновенно использует их на настоящем сайте.
TOTP закрывает первые два сценария полностью: секретный ключ не покидает устройство, перехватывать нечего. Против третьего (фишинга) обычный TOTP помогает частично — код всё равно можно подсунуть в фейковую форму. Против этого есть аппаратные ключи (FIDO2/YubiKey), но это уже следующий уровень.
Как работает TOTP — в одном абзаце
При включении 2FA сервис показывает QR-код — внутри него зашит секретный ключ. Приложение-аутентификатор сканирует его и сохраняет ключ локально. Дальше арифметика: текущее время и секретный ключ прогоняются через алгоритм HMAC, из результата берётся шестизначное число. Сервис делает то же самое у себя. Времени совпало — код принят. Каждый код живёт 30 секунд, один и тот же ключ никогда не выходит из телефона.
Переход на практике: 20 минут
Порядок действий одинаков для большинства сервисов (Google, Яндекс, GitHub, хостинги, банки):
- Установите приложение-аутентификатор и заведите в нём два «сейфа»: основной и резервный (можно тот же список кодов на втором устройстве).
- В настройках безопасности аккаунта выберите «Приложение-аутентификатор» вместо SMS.
- Отсканируйте QR-код. Если сервис позволяет показать ключ текстом — сохраните его копию в менеджере паролей.
- Введите текущий код для подтверждения.
- Обязательно скачайте резервные коды (8–10 одноразовых строк) и положите их распечатанными и в менеджер паролей.
- Выйдите и войдите заново — проверьте, что вход работает по новому коду.
Повторите для пяти ключевых аккаунтов — это и есть вечер работы. Остальные аккаунты можно переводить по мере входа в них.
Сравнение вариантов второго фактора
| Вариант | Защита | Минус |
|---|---|---|
| SMS | Базовая | Перехват, SIM swap, привязка к номеру |
| TOTP-приложение | Высокая | Нужен телефон; потеря — только через резервные коды |
| Аппаратный ключ FIDO2 | Максимальная | Стоит денег; ключ можно потерять |
Отдельно про банки: часть из них до сих пор даёт только SMS как второй фактор. Это не повод отказываться — включайте то, что есть, и параллельно ставьте сильный пароль и отдельную почту для банковских писем. Если у банка появился вход по приложению или push-подтверждение операций — это уже лучше SMS: подтверждение не уходит в сеть оператора и привязано к устройству.
Какие аккаунты переводить первыми
Если время ограничено, идите по ценности аккаунта, а не по алфавиту. Первый — почта: через восстановление пароля почта открывает доступ ко всему остальному, что на неё зарегистрировано. Второй — банк и платёжные сервисы. Третий — Google или Apple: это ключи от телефона, резервных копий и половины подписок. Четвёртый — хостинг и регистратор доменов: утерянный домен вернуть куда сложнее, чем почту. Пятый — рабочие аккаунты: GitHub, панели управления, мессенджеры с важными чатами.
Такой порядок даёт максимум защиты за минимум вечера: даже если перевод затянется на неделю, самые уязвимые двери уже закрыты. Остальные сервисы добавляйте по мере визитов — большинство напоминает о 2FA при входе, и это удобный момент поставить приложение вместо SMS.
Три ошибки при переходе
- Отключить SMS до проверки входа. Сначала убедитесь, что код из приложения принимается, потом отключайте SMS-вариант — иначе можно запереть себя от аккаунта.
- Не сохранять резервные коды. Половина заблокированных аккаунтов — это потерянный телефон без распечатки. Резервные коды важнее аутентификатора.
- Держать все коды в одном приложении на одном устройстве. Заведите дубликат списка на втором устройстве или в менеджере паролей — тогда поломка телефона не станет катастрофой.
Чек-лист вечера
- Аутентификатор установлен, основной и резервный список созданы.
- 2FA переведена на TOTP для почты, банка, Google/Apple, хостинга, доменного регистратора.
- Резервные коды скачаны: распечатка + менеджер паролей.
- SMS-вариант отключён там, где TOTP работает.
- Вход проверен на всех пяти сервисах.
Вывод: SMS-код защищает хуже, чем кажется, и создаёт ложное спокойствие. Перевод на TOTP — это час работы, бесплатный софт и радикально более крепкий второй фактор. Начните с почты: кто владеет почтой, тот восстанавливает все остальные аккаунты.
Частые вопросы
- Можно ли использовать один аутентификатор для всех аккаунтов?
- Да. Google Authenticator, Aegis, 2FAS и подобные приложения хранят десятки кодов одновременно. Разумнее завести один основной и один резервный (на другом устройстве), чтобы не потерять доступ при поломке телефона.
- Что будет, если потерять телефон с аутентификатором?
- Доступ вернут резервные коды: это список одноразовых кодов, который сервис даёт при включении 2FA. Храните их распечатанными или в менеджере паролей, а не только на телефоне. Поэтому резервные коды важнее самого приложения-аутентификатора.
- Почему SMS-коды считают небезопасными?
- SMS можно перехватить: атаки на сеть оператора (SIM swap, подмена абонента) и перехват трафика позволяют получить код без доступа к телефону. Кроме того, SMS не защищены сквозным шифрованием. Код из приложения-аутентификатора генерируется на устройстве и никуда не отправляется.